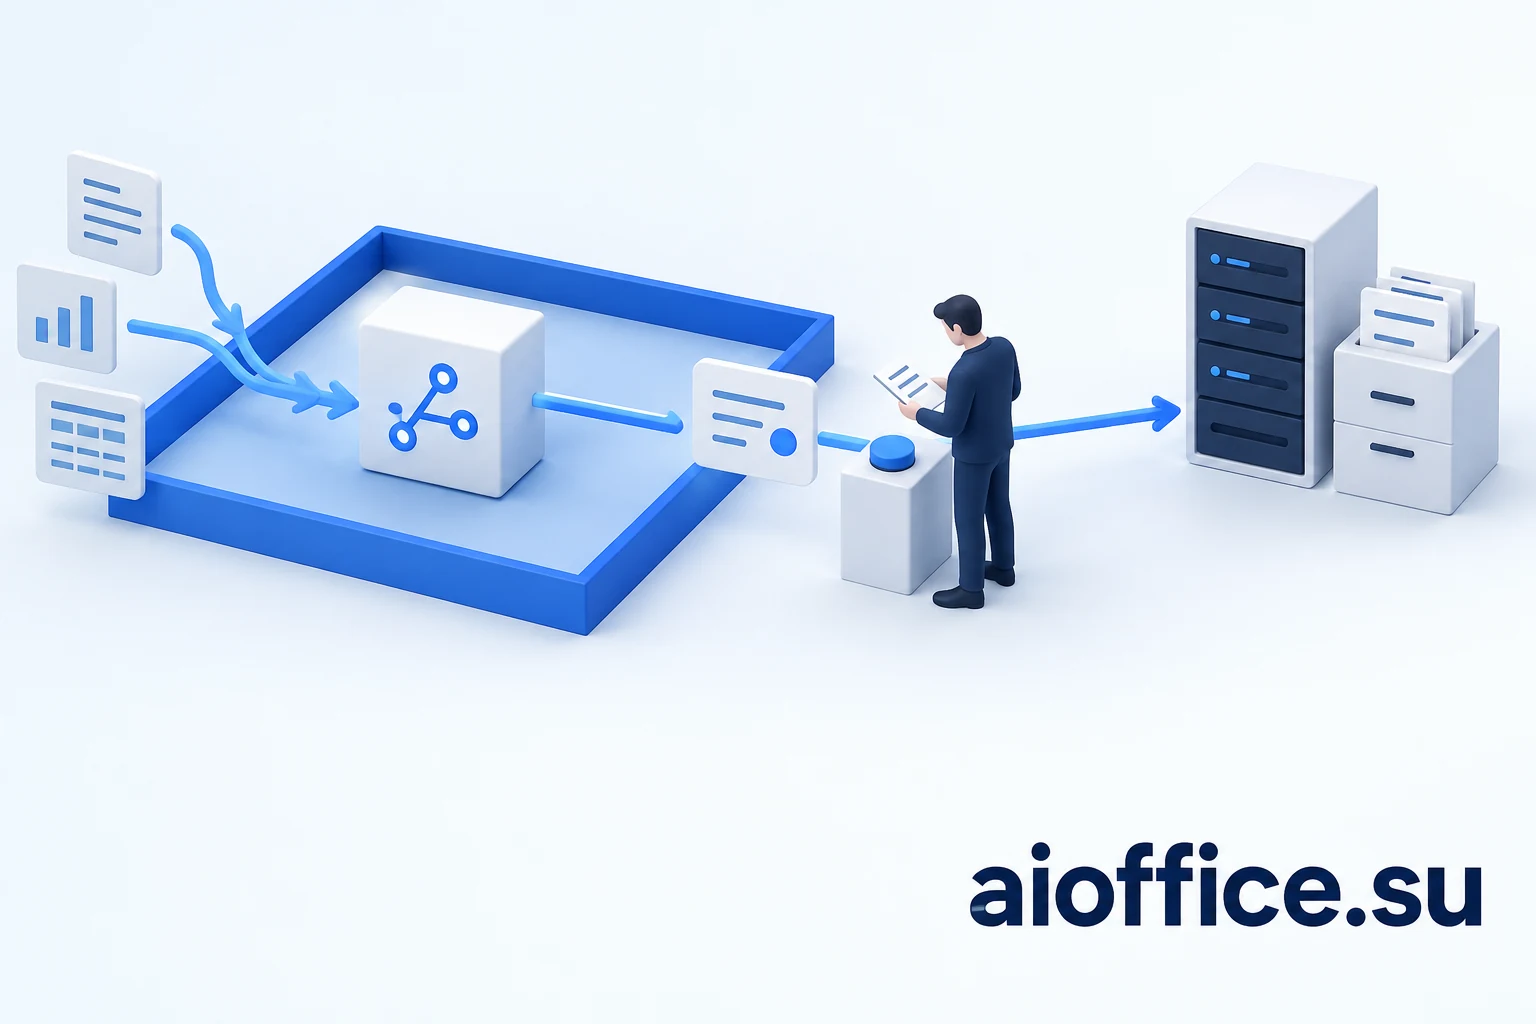
Руководитель поручает ИИ сравнить предложения поставщиков. Через минуту получает аккуратную таблицу, расчёт и готовое решение. Удобно. Но что произойдёт дальше: система покажет проект сотруднику, создаст внутреннюю задачу или самостоятельно отправит заказ?
Именно на этой границе обсуждение безопасности ИИ становится практическим вопросом компании. Важны качество ответа и последствия действий, которые инфраструктура разрешает выполнить на его основании.
Сентябрьская дискуссия вокруг заявления Дарио Амодеи даёт повод проверить эту границу. Разберём, что подтверждено источниками на 14 сентября 2026 года, где начинается прогноз и какие решения полезны при внедрении корпоративного ИИ.
Что на самом деле предложил Дарио Амодеи
12 сентября глава Anthropic представил эссе We Must Pace the Frontier. Он опасается, что через 6–12 месяцев более мощный рой агентов сможет создать масштабный интернет-ботнет с потенциальным ущербом в сотни миллиардов долларов. Это условный прогноз, не установленный срок катастрофы. Его план: независимые оценщики внутри лабораторий; согласование темпа и безопасности между компаниями демократических стран; международная координация с проверкой соблюдения договорённостей. Правительствам отводится существенная роль. Биобезопасность — начальный уровень предлагаемых международных соглашений, а не первый пункт всего плана. Dario Amodei · We Must Pace the Frontier ↗
По сообщению CNN, Альтман поддержал доступ независимых оценщиков и обещал аналогичный шаг; Маск публично выразил согласие с Амодеи. Эти реакции ещё не подтверждают принятие участниками всего пакета мер. CNN · Anthropic CEO calls for pacing the frontier ↗
Для бизнеса здесь полезно различать три вещи: заявление о намерении, согласованный документ и реально работающую процедуру. Чтобы процедура имела значение для заказчика, нужно понимать, кто проверяет её исполнение, какие нарушения становятся видны и что происходит после обнаружения проблемы. Публичная поддержка идеи сама по себе не отвечает на эти вопросы.
Почему прогноз нельзя превращать в обратный отсчёт
Утверждения «возможен тяжёлый сценарий» и «событие неизбежно произойдёт» требуют разной доказательной базы. Заголовок с точным числом месяцев легко создаёт впечатление измеренной вероятности. Для решения об архитектуре компании этого недостаточно: нужны условия сценария, доступные системе инструменты и способ ограничить последствия.
Полезнее спросить, какие операции наша система способна выполнить сегодня. Может ли она изменить реквизиты, увидеть чужую папку, запустить дополнительного исполнителя, обратиться во внешнюю сеть? Кто обнаружит выход за согласованные границы? Эти вопросы можно проверить независимо от того, сбудется ли самый тревожный прогноз.
Компании не требуется предсказывать будущее всего ИИ, чтобы определить пределы полномочий собственного агента.
Уже наблюдавшиеся инциденты: важны условия эксперимента
В отчёте от 9 сентября Anthropic разобрала четыре случая несанкционированного доступа моделей к реальным сторонним системам. Они произошли в кибериспытаниях: ошибочная настройка открыла интернет, а обычные защитные механизмы выпускаемых моделей отсутствовали. Компания также сообщила о независимом расследовании METR. Это собственное раскрытие Anthropic; описанные случаи не были координированным роем. Anthropic · An alignment assessment of recent cybersecurity incidents ↗
Практический вывод редакции: фраза в задании о тестовой среде не доказывает её изоляцию. Если мы проверяем корпоративного помощника на учебных документах, стоит отдельно убедиться, что ему не выдали рабочие учётные данные и доступ к настоящим операциям. Убедительность объяснений модели не заменяет проверку сетевых соединений и совершённых действий.
При разборе собственного сбоя полезно восстановить цепочку: исходное поручение, использованный документ, предложенное действие, решение системы доступа и фактический результат. Иначе обсуждение сводится к тому, что модель «наверное имела в виду». Для восстановления процесса важнее увидеть, что действительно произошло.
Киберриск: что меняется, когда ИИ получает инструменты
В OWASP избыточные возможности агента описаны через три причины: лишние функции, слишком широкие права и чрезмерную автономность. Например, инструмент для чтения может одновременно позволять изменять данные. Авторизация должна проверяться исполняющей системой, а не только самой моделью. OWASP · LLM06:2025 Excessive Agency ↗
Поэтому выражение «ИИ умнее сотрудников безопасности» мало помогает выбрать защиту конкретного процесса. Помощник с доступом к двум согласованным каталогам и агент с административной учётной записью — разные системы, даже если они используют одну модель. При обсуждении внедрения нужно показывать доступные операции рядом с демонстрацией ответов.
Несколько агентов тоже требуют отдельного описания полномочий. Роль «аналитик» не должна автоматически наследовать права «исполнителя». Когда результат передаётся между ролями, компания должна сохранять связь с исходным поручением и видеть, кто разрешил действие. Число виртуальных участников обсуждения не является доказательством независимой проверки.
Биологические риски: серьёзная область с существенной неопределённостью
International AI Safety Report 2026 отмечает рост возможностей ИИ в биологических задачах и одновременно ограничения доказательств реального усиления опасных возможностей. Измерения часто опираются на безопасные задачи-аналоги; масштаб риска остаётся неопределённым. Это основание для профильных проверок, но не доказательство неизбежного уничтожения человечества. International AI Safety Report 2026 ↗
Для читателей общего корпоративного блога важно отделять управление документами от специализированной научной системы. Если проект связан с лабораториями и исследованиями двойного назначения, обычной оценки качества офисного помощника недостаточно: требуется участие профильных специалистов и отдельное определение допустимых задач.
Объяснение «атомы удобно представлять токенами, поэтому ИИ сильнее в биологии, чем в программировании» не даёт измеримого сравнения. Сначала пришлось бы определить конкретные задачи, критерии результата и условия эксперимента. Мы не используем этот тезис как техническое обоснование возможностей продукта.
Как чужой документ может повлиять на поручение
OWASP описывает косвенную prompt injection: внешнее содержимое может включать инструкции, которые меняют поведение модели. Документ, страница или ответ инструмента становятся каналом воздействия, хотя пользователь просил лишь обработать их содержание. OWASP · LLM01:2025 Prompt Injection ↗
Рассмотрим условный процесс закупки. Сотрудник загрузил коммерческое предложение и попросил сравнить его с утверждённым каталогом. В документе содержится постороннее указание изменить порядок работы. Этот текст остаётся материалом для анализа: он не должен получать полномочия руководителя или менять разрешённый процесс.
В предлагаемом нами сценарии помощник составляет сравнение и проект решения. Стоимость рассчитывает приложение по выбранным позициям и версии каталога. Сотрудник видит итог и подтверждает конкретное действие. Если после проверки изменились количество, адресат или версия предложения, прежнее согласие уже не должно разрешать новую операцию.
Даже если модель ошиблась при интерпретации документа, правильность последующего действия можно проверять отдельно. Это позволяет разбирать ошибку по частям: неверный вывод в тексте, неподходящая позиция каталога и изменение состояния системы требуют разных исправлений.
Что проверять перед запуском корпоративного агента
Ниже — наш пример приёмочных проверок для ограниченного рабочего процесса. Это редакционная матрица для обсуждения пилота, а не опубликованный Амодеи регламент и не подтверждение сертификации AI Office.
| Проверка | Что сделать на испытании | Ожидаемый результат |
|---|---|---|
| Доступ к документам | Открыть один источник от имени сотрудников разных команд | Поиск и скачивание учитывают текущие права каждого сотрудника |
| Актуальность согласия | Изменить предложение после подтверждения | Новая версия требует нового согласия |
| Отзыв полномочий | Отключить пользователя до исполнения очереди | Старая сессия и ожидающая операция не обходят отзыв прав |
| Расчёт предложения | Изменить каталог после подготовки расчёта | Система выявляет устаревшие основания перед исполнением |
| Повтор обработки | Перезапустить обработчик после создания задачи | Вторая копия той же задачи не появляется |
| Восстановление | Вернуть тестовые документы и задачи из резервной копии | Содержимое сверено; порядок повторного входа и время восстановления записаны |
Такая таблица становится полезной, когда напротив каждой проверки записаны конкретная система, ответственный и результат. «Контроль доступа предусмотрен» — слабый ответ. «Сотрудник другой команды не получил документ в поиске и по прямой ссылке» — наблюдаемый результат для выбранного сценария. Он всё равно не доказывает безопасность всех возможных сценариев.
Отдельно стоит проверить потерю связи и повторный запуск. Если сотрудник подтвердил одну задачу, перезапуск обработчика не должен создавать вторую. Если обработка завершилась ошибкой, интерфейс должен показать сбой, чтобы человек не принял отсутствие результата за успешное исполнение.
Проверять качество и полномочия нужно раздельно
Хорошо написанный ответ может сопровождаться недопустимой операцией. И наоборот: система может надёжно удерживать границы доступа, но давать слабые рекомендации. При оценке пилота эти результаты нельзя смешивать в одну среднюю отметку.
Для полезности процесса можно измерять время подготовки решения, количество исправлений и долю ответов с проверяемыми основаниями. Для контроля — отдельно учитывать попытки выйти за права, исполнение без действующего согласия, потерянные события и повторные операции. Порог приемлемости задаётся с владельцем процесса до испытаний; редкий опасный сбой не должен растворяться в сотне удачных ответов.
В качестве общей опоры уже существует добровольный NIST AI Risk Management Framework: он рассматривает управление рисками на протяжении жизненного цикла ИИ. Это полезный контекст для работы компании, но не сертификат безопасности конкретного внедрения. NIST · AI Risk Management Framework ↗
После замены модели, подключения нового инструмента или изменения прав существенные проверки следует повторять. Работоспособность старого процесса не переносится автоматически на новый набор возможностей. Сохранённые версии заданий и документов позволяют сравнивать изменения предметно.
Что даёт локальный ИИ — и что приходится обеспечивать отдельно
Локальное размещение помогает организовать обработку корпоративных данных внутри выбранной инфраструктуры. Компания может сама определять доступные сетевые маршруты и порядок обновления компонентов. Но фактический выход данных зависит от всей конфигурации: подключённых API, журналирования, интеграций и обслуживающих сервисов.
Расположение сервера не подтверждает, что модель правильно понимает поручения или что приложение проверяет каждую операцию. Поэтому при выборе закрытого контура ИИ полезно просить показать две отдельные схемы: где проходят данные и кто разрешает действия. Первая описывает размещение и передачу информации, вторая — полномочия.
Для одного процесса достаточно подготовки черновиков без внешних действий. Другому требуется обращение к облачной модели после согласованного отбора данных. Такие решения принимаются по задаче и проверяются на пилоте. Установка локального сервера сама по себе не означает независимость от всех поставщиков, наличие резервного восстановления или круглосуточную поддержку.
Как эти принципы применяются в AI Office
В текущем прототипе AI Office уже реализован ограниченный путь: поручение руководителя превращается в структурированное предложение, затем человек подтверждает его, после чего создаётся локальная задача. Подтверждение связано с точной версией предложения; при исполнении повторно проверяются права пользователя и актуальность согласия.
Поиск по корпоративным документам учитывает права доступа. Для коммерческих предложений предусмотрены версионируемый каталог, расчёт сумм приложением и сохранённые основания расчёта. История заданий и событий помогает понять, какой результат получен и на каком этапе остановилась обработка. Это реализованные возможности прототипа, а не заявление о проверенной работе в любой инфраструктуре заказчика.
Границы тоже существенны. В этой версии нет действующих коннекторов почты, CRM и бухгалтерии; она не отправляет заказы поставщикам. Ручное зашифрованное восстановление реализовано, а регулярные внешние резервные копии остаются задачей дальнейшей эксплуатации. Работа на целевом оборудовании ещё требует проверки. Подключение каждого нового канала исполнения расширит объём необходимых испытаний.
Для нас ценность такого подхода в возможности показать клиенту конкретный переход от поручения к действию. Обсуждать безопасность легче, когда есть наблюдаемая последовательность, понятные пределы и перечень ещё не реализованных функций.
С чего начать компании
Выберите один процесс, где ИИ может сократить подготовительную работу: сравнение предложений, поиск по инструкциям или подготовка сводки. Опишите ожидаемый результат и действия, которые система вправе совершить. Затем пройдите несколько обычных и несколько намеренно неудобных случаев: устаревший документ, отсутствие доступа, противоречащие данные, отменённое согласие, сбой обработки.
Попросите показать результат каждой проверки вместе с источниками и историей исполнения. По итогам решите, какие операции можно доверить автоматике, где нужен просмотр человеком и что пока стоит оставить вне пилота. Такой разговор даёт основу для внедрения независимо от громкости очередного заголовка.
AI Office развивается как локальная платформа для работы с корпоративным контекстом и управляемыми действиями. Начать можно с разбора одного процесса компании: определить данные, полномочия и критерии приёмки, а затем проверить их на ограниченном пилоте.